Hackeo a heladeras en Francia: cómo una falla en controladores de frío encendió las alarmas sobre la seguridad de los supermercados
Un ataque informático contra equipos de refrigeración de Danfoss permitió modificar temperaturas a distancia y arruinar mercadería en al menos 350 locales. Especialistas analizan por qué sistemas viejos y conectados a internet se volvieron un blanco atractivo y qué medidas pueden evitar episodios similares en la Argentina.
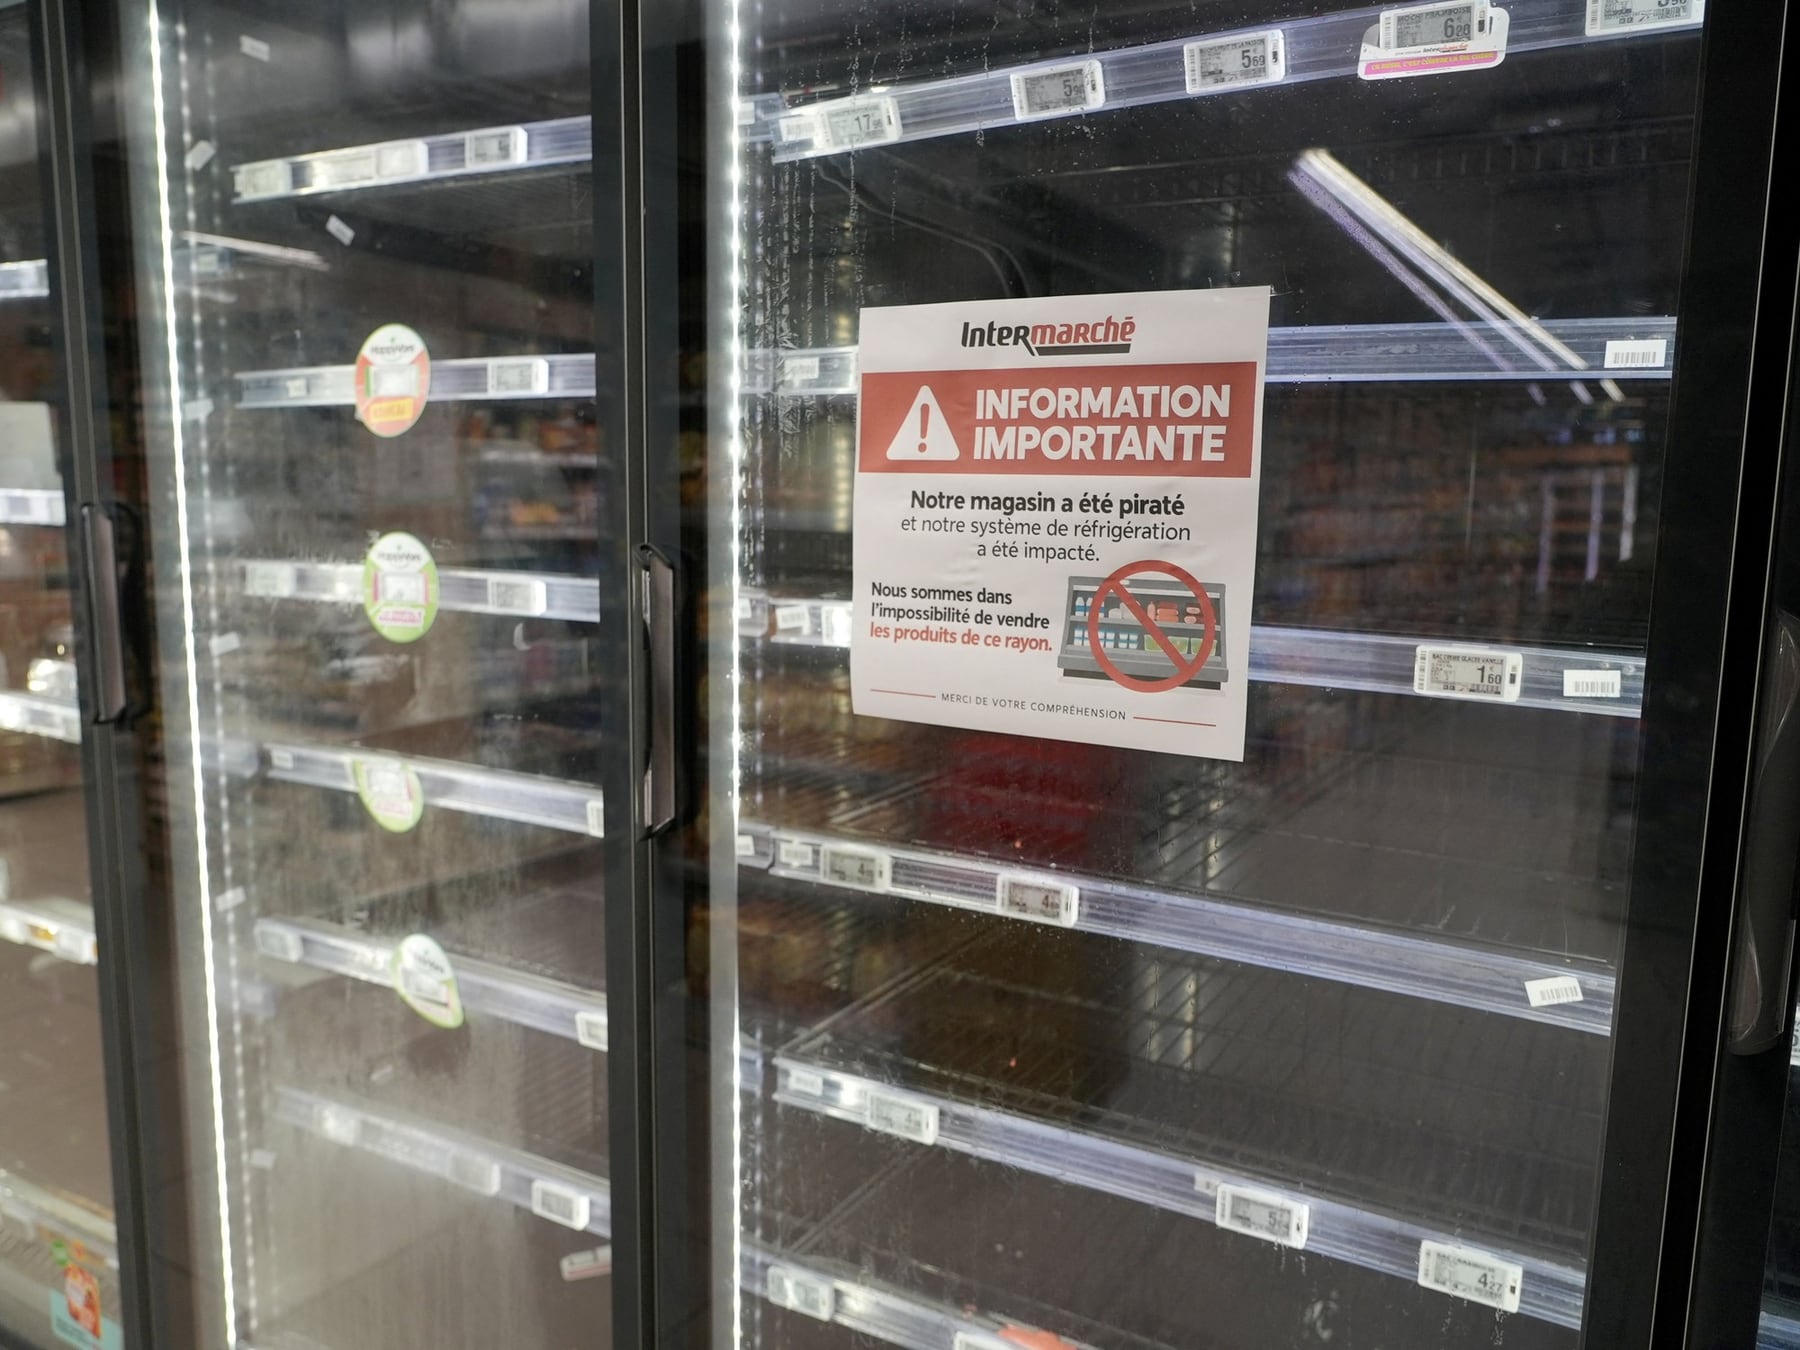
Vamos a los números: al menos 350 supermercados franceses fueron blanco de un ataque informático que tomó el control de sus sistemas de refrigeración y elevó la temperatura de heladeras y cámaras frigoríficas hasta niveles incompatibles con la conservación de alimentos. El episodio, que ya se investiga como uno de los mayores sabotajes digitales al comercio minorista en Europa, volvió a poner en discusión cuán expuestos están los equipos industriales conectados a internet cuando funcionan con software sin actualizar.
El incidente involucró a controladores fabricados por la danesa Danfoss, compañía especializada en automatización y refrigeración industrial. La firma reconoció que varios de los equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte oficial. Según datos relevados con la herramienta de búsqueda Shodan, al menos 4.500 interfaces asociadas a Danfoss eran visibles desde internet al momento del incidente, aunque no todas presentaban vulnerabilidades explotables. En términos simples: la cantidad de dispositivos expuestos era alta, pero el porcentaje efectivamente vulnerable suele ser inferior.
Una vulnerabilidad conocida y aun vigente
Una de las hipótesis más sólidas apunta al modelo Danfoss AK-SM 800A. El equipo de investigación Team82, dependiente de la empresa de seguridad industrial Claroty, había identificado fallas en ese controlador que permitían eludir la autenticación y ejecutar instrucciones remotas sin necesidad de contar con la contraseña. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas todavía no confirmaron oficialmente que esas fallas específicas hayan sido el vector del ataque.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
- Los controladores comprometen humedad relativa, alarmas y hasta permiten desactivar sistemas de alerta, según los reportes del incidente.
- La comparación con el año anterior muestra que los ataques a infraestructura de retail pasaron de casos aislados a operaciones coordinadas, con blancos cada vez más sensibles.
- Comparado con el precio en Chile para softwares de gestión similares, el costo argentino de implementar monitoreo centralizado suele ser más alto en términos relativos, lo que favorece la postergación de actualizaciones.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios elevaron progresivamente la temperatura de las cámaras, lo que arruinó mercadería fresca y congelada y, en algunos casos, generó condiciones propicias para incendios por la sobrecarga de los compresores. El daño, todavía en etapa de relevamiento, podría traducirse en pérdidas millonarias en euros y en potenciales sanciones regulatorias por ruptura de la cadena de frío.
Qué medidas pueden tomarse del lado argentino
Para cadenas locales con decenas de sucursales y sistemas de refrigeración centralizados, la recomendación de los especialistas consultados es concreta: mantener el firmware actualizado, segmentar las redes industriales del resto de la conectividad de la tienda, desactivar el acceso remoto cuando no se utilice y aplicar autenticación robusta. La fecha clave para mirar es la próxima auditoría de seguridad informática: allí se debería exigir, como piso mínimo, un inventario completo de controladores con conexión a internet y la verificación de que cada uno corra la última versión disponible. La masividad del ataque francés dejó en evidencia que, en este terreno, la prevención sigue siendo más económica que la mercadería perdida.